Domain fabrikanlagen.de kaufen?
Wir ziehen mit dem Projekt
fabrikanlagen.de um.
Sind Sie am Kauf der Domain
fabrikanlagen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain fabrikanlagen.de kaufen?
Welche Inspektionswerkzeuge werden in der Industrie typischerweise zur Überprüfung von Maschinen und Anlagen eingesetzt?
In der Industrie werden typischerweise Inspektionswerkzeuge wie Endoskope, Ultraschallgeräte und Thermografiekameras eingesetzt, um Maschinen und Anlagen zu überprüfen. Diese Werkzeuge ermöglichen es, versteckte Defekte oder Verschleißerscheinungen frühzeitig zu erkennen und so Ausfälle zu vermeiden. Durch regelmäßige Inspektionen mit diesen Werkzeugen kann die Betriebssicherheit und Effizienz der Anlagen gewährleistet werden. **
Wie kann ein Inspektionswerkzeug effektiv zur Überprüfung von Maschinen und Anlagen eingesetzt werden?
Ein Inspektionswerkzeug kann effektiv eingesetzt werden, indem es regelmäßig zur Überprüfung von Maschinen und Anlagen verwendet wird. Dabei sollten alle relevanten Komponenten gründlich untersucht und mögliche Defekte frühzeitig erkannt werden. Die Ergebnisse der Inspektion sollten dokumentiert und bei Bedarf Maßnahmen zur Instandhaltung oder Reparatur eingeleitet werden. **

Ähnliche Suchbegriffe für URL-Überprüfung
Top-Angebote
Produkte zum Begriff URL-Überprüfung:
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann die technische Überprüfung von Maschinen und Anlagen zur Optimierung der Produktion beitragen? Und welche Methoden werden dafür angewendet?
Die technische Überprüfung von Maschinen und Anlagen kann zur Identifizierung von Schwachstellen und ineffizienten Prozessen führen, die optimiert werden können. Dadurch kann die Produktionsleistung gesteigert, Ausfallzeiten reduziert und die Qualität verbessert werden. Methoden wie Condition Monitoring, Predictive Maintenance und Datenanalyse werden eingesetzt, um den Zustand von Maschinen kontinuierlich zu überwachen und frühzeitig Probleme zu erkennen. **
-
Welche verschiedenen Arten von Inspektionsgeräten werden zur Überprüfung von technischen Anlagen und Maschinen verwendet?
Zu den verschiedenen Arten von Inspektionsgeräten gehören Endoskope, Thermografiekameras und Ultraschallprüfgeräte. Diese werden eingesetzt, um die Funktionalität, Sicherheit und Effizienz von technischen Anlagen und Maschinen zu überprüfen. Durch regelmäßige Inspektionen können potenzielle Probleme frühzeitig erkannt und behoben werden. **
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
-
Welche Arten von Inspektionsausrüstung werden typischerweise zur Überprüfung von Maschinen in der Industrie verwendet?
Zur Überprüfung von Maschinen in der Industrie werden typischerweise Inspektionsausrüstungen wie Endoskope, Ultraschallprüfgeräte und Thermografiekameras eingesetzt. Diese Geräte ermöglichen eine genaue Untersuchung von Maschinenkomponenten auf Verschleiß, Defekte oder andere Probleme. Durch regelmäßige Inspektionen mit dieser Ausrüstung können potenzielle Ausfälle frühzeitig erkannt und behoben werden. **

Was sind die wichtigsten Funktionen, die ein Inspektionsgerät für die Überprüfung von Maschinen und Anlagen haben sollte?
Ein Inspektionsgerät sollte über eine hochauflösende Kamera verfügen, um detaillierte Bilder von Maschinen und Anlagen aufnehmen zu können. Zudem sollte es über eine flexible und leicht zu bedienende Software verfügen, um Inspektionsergebnisse schnell und effizient auswerten zu können. Außerdem ist eine robuste Bauweise wichtig, um den harten Bedingungen in Industrieumgebungen standhalten zu können. **
Wie kann die technische Überprüfung von Maschinen und Anlagen effizient durchgeführt werden, um deren Betriebssicherheit zu gewährleisten?
Die regelmäßige Wartung und Inspektion der Maschinen und Anlagen gemäß Herstellervorgaben ist entscheidend. Die Nutzung von digitalen Überwachungssystemen kann helfen, potenzielle Probleme frühzeitig zu erkennen. Schulungen der Mitarbeiter im Umgang mit den Maschinen und Anlagen sind ebenfalls wichtig, um Unfälle zu vermeiden. **
Top-Angebote
Produkte zum Begriff URL-Überprüfung:
-
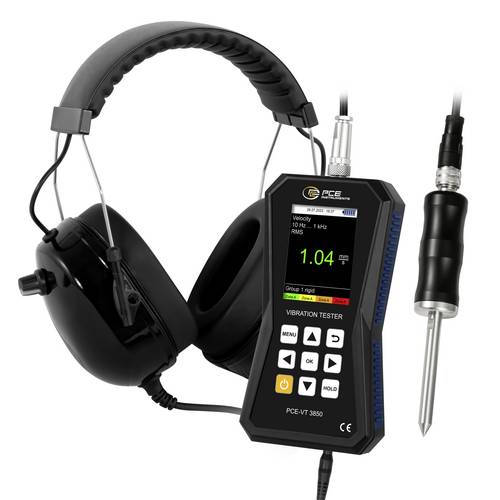
PCE Instruments Beschleunigungsaufnehmer PCE-VT 3850S |Überprüfung von vibrierenden Teilen |Maschinen und AnlagenDer Vibrationsmesser ist der ideale Begleiter für die Überprüfung von vibrierenden Teilen, Maschinen und Anlagen. Mit dem externen Schwingungssensor bei dem Vibrationsmesser kann der Schwingweg bis 3,9 mm, die Schwinggeschwindigkeit bis 399,9 mm/s und die Schwingbeschleunigung bis 399,9 m/s² bestimmt werden. Als Messparameter stehen bei dem Schwingungsmesser RMS, Spitze, Spitze-Spitze und Scheitelfaktor zur Verfügung. Eine weitere Funktion vom Schwingungsmesser ist die automatische Bewertung nach ISO 10816-3. Demnach kann der Schwingungsmesser den aktuellen Schwingzustand einer Maschine über eine Gut-Schlecht-Bewertung bestimmen. Dadurch findet der Schwingungsmesser seine Anwendung zum Beispiel bei Reparatur- und Wartungsarbeiten an Maschinen. Der verbaute LiPo Akku mit einer Kapazität von 2500 mAh ist eine Akkulaufzeit von bis zu 20 Stunden möglich. Über die Micro-USB Schnittstelle bei dem Schwingungsmesser kann der LiPo Akku wieder aufgeladen werden. Um die Messwerte weiter zu verarbeiten, können diese auf dem Vibrationsmesser direkt abgespeichert werden. Dazu steht ein interner Speicher zur Verfügung. Dabei können die Messwerte manuell als auch automatisch vom Schwingungsmesser gespeichert werden. Nach einer Messung können die aufgenommenen Messwerte über einen PC ausgelesen werten. Mit der Software zum Schwingungsmesser können nun die Messdaten anhand der grafischen Darstellung und tabellarischen Auflistung analysiert werden. Die Messdaten können zur Weiterverarbe1185,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PCE Instruments Beschleunigungsaufnehmer PCE-VT 3850S Überprüfung von vibrierenden Teilen Maschinen und AnlagenDer Vibrationsmesser ist der ideale Begleiter für die Überprüfung von vibrierenden Teilen, Maschinen und Anlagen. Mit dem externen Schwingungssensor bei dem Vibrationsmesser kann der Schwingweg bis 3,9 mm, die Schwinggeschwindigkeit bis 399,9 mm/s und die Schwingbeschleunigung bis 399,9 m/s² bestimmt werden. Als Messparameter stehen bei dem Schwingungsmesser RMS, Spitze, Spitze-Spitze und Scheitelfaktor zur Verfügung. Eine weitere Funktion vom Schwingungsmesser ist die automatische Bewertung nach ISO 10816-3. Demnach kann der Schwingungsmesser den aktuellen Schwingzustand einer Maschine über eine Gut-Schlecht-Bewertung bestimmen. Dadurch findet der Schwingungsmesser seine Anwendung zum Beispiel bei Reparatur- und Wartungsarbeiten an Maschinen. Der verbaute LiPo Akku mit einer Kapazität von 2500 mAh ist eine Akkulaufzeit von bis zu 20 Stunden möglich. Über die Micro-USB Schnittstelle bei dem Schwingungsmesser kann der LiPo Akku wieder aufgeladen werden. Um die Messwerte weiter zu verarbeiten, können diese auf dem Vibrationsmesser direkt abgespeichert werden. Dazu steht ein interner Speicher zur Verfügung. Dabei können die Messwerte manuell als auch automatisch vom Schwingungsmesser gespeichert werden. Nach einer Messung können die aufgenommenen Messwerte über einen PC ausgelesen werten. Mit der Software zum Schwingungsmesser können nun die Messdaten anhand der grafischen Darstellung und tabellarischen Auflistung analysiert werden. Die Messdaten können zur Weiterverarbeitung als CSV-Datei exportiert werden. Sofern ein Firmware-Update für den Vibrationsmesser zur Verfügung steht, kann dies auch direkt über die Software durchgeführt werden.1185,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Inspektionswerkzeuge werden in der Industrie typischerweise zur Überprüfung von Maschinen und Anlagen eingesetzt?
In der Industrie werden typischerweise Inspektionswerkzeuge wie Endoskope, Ultraschallgeräte und Thermografiekameras eingesetzt, um Maschinen und Anlagen zu überprüfen. Diese Werkzeuge ermöglichen es, versteckte Defekte oder Verschleißerscheinungen frühzeitig zu erkennen und so Ausfälle zu vermeiden. Durch regelmäßige Inspektionen mit diesen Werkzeugen kann die Betriebssicherheit und Effizienz der Anlagen gewährleistet werden. **
-
Wie kann ein Inspektionswerkzeug effektiv zur Überprüfung von Maschinen und Anlagen eingesetzt werden?
Ein Inspektionswerkzeug kann effektiv eingesetzt werden, indem es regelmäßig zur Überprüfung von Maschinen und Anlagen verwendet wird. Dabei sollten alle relevanten Komponenten gründlich untersucht und mögliche Defekte frühzeitig erkannt werden. Die Ergebnisse der Inspektion sollten dokumentiert und bei Bedarf Maßnahmen zur Instandhaltung oder Reparatur eingeleitet werden. **
-
Wie kann die technische Überprüfung von Maschinen und Anlagen zur Optimierung der Produktion beitragen? Und welche Methoden werden dafür angewendet?
Die technische Überprüfung von Maschinen und Anlagen kann zur Identifizierung von Schwachstellen und ineffizienten Prozessen führen, die optimiert werden können. Dadurch kann die Produktionsleistung gesteigert, Ausfallzeiten reduziert und die Qualität verbessert werden. Methoden wie Condition Monitoring, Predictive Maintenance und Datenanalyse werden eingesetzt, um den Zustand von Maschinen kontinuierlich zu überwachen und frühzeitig Probleme zu erkennen. **
-
Welche verschiedenen Arten von Inspektionsgeräten werden zur Überprüfung von technischen Anlagen und Maschinen verwendet?
Zu den verschiedenen Arten von Inspektionsgeräten gehören Endoskope, Thermografiekameras und Ultraschallprüfgeräte. Diese werden eingesetzt, um die Funktionalität, Sicherheit und Effizienz von technischen Anlagen und Maschinen zu überprüfen. Durch regelmäßige Inspektionen können potenzielle Probleme frühzeitig erkannt und behoben werden. **
Ähnliche Suchbegriffe für URL-Überprüfung
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Überprüfung von GasrohrnetzenÜberprüfung von Gasrohrnetzen , Das Buch vermittelt wesentliche Grundlagen der zu beachtenden technischen Regeln sowie zur Praxis der Gasrohrnetzüberprüfung. Es werden allgemeine Themen, wie die Organisation und Qualitätssicherung, Gaseigenschaften und Gefahrenpotentiale sowie die Unfallverhütung und Sicherungsmaßnahmen erläutert. Ferner werden Dokumentation, Auswertung sowie Personal- und Unternehmensqualifikation diskutiert. In der aktualisierten 2. Auflage neu hinzugekommen ist das Kapitel Leitungsortung. , Autopflege & Aufbereitung > Auto-Anbau- & -Zubehörteile , Auflage: 2. Auflage, Erscheinungsjahr: 20201116, Produktform: Kartoniert, Redaktion: Jänchen, Norman~Schweitzer, Andreas, Auflage: 21002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 170, Keyword: Gas; Gastechnik; Gasbehandlung, Fachschema: Fertigungstechnik~Kontrolle (wirtschaftlich) / Qualitätskontrolle~Qualitätskontrolle~Zuverlässigkeit, Fachkategorie: Zuverlässigkeitstechnik, Warengruppe: HC/Maschinenbau/Fertigungstechnik, Fachkategorie: Industrielle Qualitätskontrolle, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vulkan Verlag GmbH, Verlag: Vulkan Verlag GmbH, Verlag: Vulkan-Verlag GmbH, Länge: 207, Breite: 150, Höhe: 10, Gewicht: 352, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783802728693, eBook EAN: 9783802735127, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 225081248,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Berg, Margit: MuSE-Pro - Überprüfung grammatischer Fähigkeiten bei 5- bis 8-jährigen KindernMuSE-Pro - Überprüfung grammatischer Fähigkeiten bei 5- bis 8-jährigen Kindern , Materialbox mit Manual, Karten und Schachteln , Lichter & Leuchten > Auto-Tuning & -Styling , Auflage: 3., überarbeitete Auflage, Erscheinungsjahr: 20240513, Produktform: Geheftet, Autoren: Berg, Margit, Edition: REV, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete Auflage, Seitenzahl/Blattzahl: 27, Abbildungen: 4 Abbildungen 13 Tabellen, Keyword: Förderung; Grammatik; Morphologie; Schule; Spiele; Sprachentwicklung; Sprachheilpädagogik; Syntaktische Entwicklung; Testverfahren; Therapie, Fachschema: Bildungssystem~Bildungswesen~Pädagogik / Kindergarten, Vorschulalter~Pädagogik / Schule~Sprache / Pädagogik~Spracherwerb~Sprachbehinderung~Sprache / Störungen~Sprachstörung - Patholinguistik~Störung (psychologisch) / Sprachstörung, Fachkategorie: Grammatik, Syntax und Morphologie~Fremdsprachenerwerb: spezifische Kompetenzen~Vorschule und Kindergarten~Grundschule und Sekundarstufe I~Medizinische Diagnostik~Sprachstörungen und Therapie~Bildungssysteme und -strukturen, Interesse Alter: In Bezug auf die Kindheit, Warengruppe: HC/Erziehung/Bildung/Allgemeines /Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 313, Breite: 224, Höhe: 33, Gewicht: 558, Produktform: Geheftet, Genre: Sozialwissenschaften/Recht/Wirtschaft,59,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
-
Welche Arten von Inspektionsausrüstung werden typischerweise zur Überprüfung von Maschinen in der Industrie verwendet?
Zur Überprüfung von Maschinen in der Industrie werden typischerweise Inspektionsausrüstungen wie Endoskope, Ultraschallprüfgeräte und Thermografiekameras eingesetzt. Diese Geräte ermöglichen eine genaue Untersuchung von Maschinenkomponenten auf Verschleiß, Defekte oder andere Probleme. Durch regelmäßige Inspektionen mit dieser Ausrüstung können potenzielle Ausfälle frühzeitig erkannt und behoben werden. **
-
Was sind die wichtigsten Funktionen, die ein Inspektionsgerät für die Überprüfung von Maschinen und Anlagen haben sollte?
Ein Inspektionsgerät sollte über eine hochauflösende Kamera verfügen, um detaillierte Bilder von Maschinen und Anlagen aufnehmen zu können. Zudem sollte es über eine flexible und leicht zu bedienende Software verfügen, um Inspektionsergebnisse schnell und effizient auswerten zu können. Außerdem ist eine robuste Bauweise wichtig, um den harten Bedingungen in Industrieumgebungen standhalten zu können. **
-
Wie kann die technische Überprüfung von Maschinen und Anlagen effizient durchgeführt werden, um deren Betriebssicherheit zu gewährleisten?
Die regelmäßige Wartung und Inspektion der Maschinen und Anlagen gemäß Herstellervorgaben ist entscheidend. Die Nutzung von digitalen Überwachungssystemen kann helfen, potenzielle Probleme frühzeitig zu erkennen. Schulungen der Mitarbeiter im Umgang mit den Maschinen und Anlagen sind ebenfalls wichtig, um Unfälle zu vermeiden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.